

RODO w przedsiębiorstwie – jakie obowiązki prawne dotyczą firm przetwarzających dane osobowe?


Dane osobowe są obecne w codziennej działalności wielu przedsiębiorstw. Pojawiają się m.in. w dokumentach pracowniczych, umowach z klientami, korespondencji czy systemach sprzedażowych. Ich przetwarzanie wiąże się z obowiązkami wynikającymi z przepisów o ochronie danych osobowych, w tym z RODO.
Zakres tych obowiązków zależy od tego, jakie dane firma wykorzystuje, w jakim celu i w jakiej roli występuje. Inne znaczenie może mieć przetwarzanie danych własnych pracowników, a inne obsługa danych powierzonych przez kontrahenta.
Czym są dane osobowe i ich przetwarzanie?
Dane osobowe to informacje, które pozwalają bezpośrednio lub pośrednio zidentyfikować osobę fizyczną. Mogą to być na przykład imię i nazwisko, adres e-mail, numer telefonu czy numer identyfikacyjny. W określonych sytuacjach danymi osobowymi mogą być również identyfikatory internetowe.
Przetwarzanie danych obejmuje wiele czynności, nie tylko ich zbieranie. Może polegać także na przechowywaniu, porządkowaniu, wykorzystywaniu, udostępnianiu czy usuwaniu informacji. Przepisy dotyczą zarówno danych zapisanych elektronicznie, jak i znajdujących się w dokumentach papierowych.
Kiedy firma jest administratorem danych?
Przedsiębiorstwo jest administratorem danych, gdy decyduje o celach i sposobach ich przetwarzania. Tak może być na przykład wtedy, gdy wykorzystuje dane klientów do realizacji zawartych z nimi umów albo przetwarza dane pracowników w związku z zatrudnieniem.
Firma może także działać jako podmiot przetwarzający, gdy przetwarza dane w imieniu innego administratora i na jego polecenie. Dotyczy to niektórych usług świadczonych na rzecz innych firm, na przykład obsługi kadrowej lub informatycznej.
Ta sama organizacja może występować w różnych rolach, zależnie od konkretnej sytuacji. Od ustalenia roli zależy m.in. zakres odpowiedzialności i obowiązków związanych z danymi.
Jakie są podstawowe zasady przetwarzania danych?
RODO wymaga, aby dane osobowe były przetwarzane zgodnie z prawem, w sposób przejrzysty i z poszanowaniem praw osób, których dotyczą. W praktyce znaczenie mają przede wszystkim następujące zasady:
- zgodność z prawem – przetwarzanie musi mieć odpowiednią podstawę prawną;
- określenie celu – dane powinny być zbierane w konkretnych, uzasadnionych celach;
- minimalizacja danych – zakres informacji powinien być ograniczony do tego, co jest niezbędne;
- prawidłowość danych – informacje powinny być prawidłowe i w razie potrzeby aktualizowane;
- ograniczenie przechowywania – danych nie należy przechowywać dłużej, niż jest to potrzebne do określonych celów;
- bezpieczeństwo i poufność – dane powinny być chronione przed nieuprawnionym dostępem, utratą lub zniszczeniem;
- rozliczalność – administrator powinien umieć wykazać, że przestrzega zasad ochrony danych.
Zasady te dotyczą zarówno rozwiązań technicznych, jak i codziennej organizacji pracy. Znaczenie może mieć między innymi to, kto ma dostęp do dokumentów oraz w jaki sposób dane są przekazywane między pracownikami.
Jaka podstawa pozwala firmie przetwarzać dane?
Przetwarzanie danych wymaga podstawy prawnej odpowiedniej do danego celu. Może nią być na przykład konieczność wykonania umowy, obowiązek wynikający z przepisów, uzasadniony interes administratora albo zgoda osoby, której dane dotyczą.
Zgoda nie jest jedyną podstawą przetwarzania danych. Przykładowo firma może potrzebować określonych informacji do wykonania umowy lub realizacji obowiązków związanych z zatrudnieniem. To, która podstawa ma zastosowanie, zależy od celu i okoliczności przetwarzania.
Szczególne zasady dotyczą niektórych kategorii danych, w tym informacji o zdrowiu. Ich przetwarzanie co do zasady podlega dodatkowym ograniczeniom i wymaga spełnienia warunków przewidzianych w przepisach.
Na czym polega obowiązek informacyjny?
Osoba, której dane dotyczą, powinna co do zasady wiedzieć, kto i w jakim celu przetwarza jej dane. Dlatego przedsiębiorstwo występujące jako administrator przekazuje wymagane informacje, często określane jako klauzula informacyjna.
Informacja obejmuje m.in. dane administratora, cele i podstawy przetwarzania, okres przechowywania danych lub kryteria jego ustalenia, a także prawa przysługujące danej osobie. W zależności od sytuacji może również wskazywać odbiorców danych oraz informacje o ich przekazywaniu poza Europejski Obszar Gospodarczy.
Zakres i moment przekazania informacji mogą się różnić w zależności od tego, czy dane zostały zebrane bezpośrednio od danej osoby, czy z innego źródła. Przepisy przewidują również określone wyjątki.
Jakie prawa przysługują osobom, których dane są przetwarzane?
Osoby, których dane dotyczą, mają prawo uzyskać informacje o ich przetwarzaniu. Mogą również, w zależności od okoliczności, żądać dostępu do danych, ich sprostowania, usunięcia lub ograniczenia przetwarzania.
W określonych sytuacjach przysługuje im także prawo do przenoszenia danych albo wniesienia sprzeciwu. Jeżeli podstawą przetwarzania jest zgoda, można ją wycofać, co do zasady bez wpływu na zgodność z prawem wcześniejszego przetwarzania.
Przedsiębiorstwo powinno być przygotowane na przyjmowanie takich żądań i udzielanie odpowiedzi w terminach przewidzianych przez przepisy. Prawa te nie mają jednak charakteru bezwzględnego – możliwość spełnienia konkretnego żądania zależy od jego podstawy i okoliczności.
Jak firma powinna zabezpieczać dane osobowe?
RODO nie wskazuje jednego zestawu zabezpieczeń odpowiedniego dla wszystkich przedsiębiorstw. Środki ochrony powinny być dostosowane do rodzaju danych, sposobu ich przetwarzania oraz ryzyka dla osób, których dotyczą.
W praktyce zabezpieczenia mogą obejmować m.in. ograniczanie dostępu do danych, stosowanie odpowiednich haseł, tworzenie kopii zapasowych czy ochronę dokumentacji papierowej. Znaczenie mają także zasady postępowania pracowników i ich znajomość obowiązków związanych z poufnością.
W określonych przypadkach przed rozpoczęciem przetwarzania może być wymagana ocena skutków dla ochrony danych. Dotyczy to sytuacji, w których planowany sposób przetwarzania może powodować wysokie ryzyko naruszenia praw lub wolności osób fizycznych.
Dokumentacja i inspektor ochrony danych
Przedsiębiorstwo powinno być w stanie wykazać zgodność przetwarzania danych z przepisami. W praktyce mogą temu służyć dokumenty opisujące zasady ochrony danych, stosowane zabezpieczenia czy sposób reagowania na naruszenia.
W wielu sytuacjach wymagane jest również prowadzenie rejestru czynności przetwarzania. Przepisy przewidują wyjątek dla części mniejszych podmiotów, jednak zależy on także od charakteru przetwarzania – sama liczba pracowników nie zawsze przesądza o zwolnieniu z tego obowiązku.
Nie każda firma musi wyznaczyć inspektora ochrony danych. Obowiązek ten występuje w określonych przypadkach związanych m.in. z charakterem działalności i zakresem przetwarzanych danych. Inspektor wspiera organizację w sprawach dotyczących ochrony danych i monitoruje przestrzeganie przepisów.
Powierzenie danych innym podmiotom
Przedsiębiorstwa często korzystają z usług zewnętrznych firm, które mogą mieć dostęp do danych osobowych. Dotyczy to między innymi wybranych usług księgowych, kadrowych, informatycznych czy przechowywania danych.
Jeżeli inny podmiot przetwarza dane w imieniu administratora, co do zasady potrzebne jest odpowiednie uregulowanie tej współpracy, zazwyczaj w umowie powierzenia przetwarzania danych. Określa ona m.in. przedmiot i cel przetwarzania oraz obowiązki stron.
Nie każde przekazanie danych innej firmie oznacza jednak powierzenie. Ocena zależy od tego, kto decyduje o celach i sposobach wykorzystania informacji.
Co dzieje się w razie naruszenia ochrony danych?
Naruszeniem ochrony danych może być na przykład wysłanie dokumentu do niewłaściwej osoby, utrata urządzenia zawierającego dane lub uzyskanie dostępu do systemu przez osobę nieuprawnioną.
Administrator powinien ocenić charakter zdarzenia i związane z nim ryzyko. Jeżeli naruszenie może powodować ryzyko dla praw lub wolności osób fizycznych, co do zasady należy zgłosić je Prezesowi Urzędu Ochrony Danych Osobowych bez zbędnej zwłoki – w miarę możliwości nie później niż w ciągu 72 godzin od jego stwierdzenia. Opóźnione zgłoszenie powinno zawierać wyjaśnienie przyczyn zwłoki.
Jeżeli naruszenie może powodować wysokie ryzyko dla osób, których dane dotyczą, konieczne może być również zawiadomienie tych osób. Administrator dokumentuje naruszenia, także wtedy, gdy nie podlegają one zgłoszeniu organowi. UODO
Jakie mogą być konsekwencje naruszenia przepisów?
Naruszenie zasad ochrony danych może prowadzić do działań ze strony organu nadzorczego. W zależności od okoliczności mogą one obejmować m.in. upomnienie, nakaz dostosowania sposobu przetwarzania do przepisów lub administracyjną karę pieniężną.
Osoba, która poniosła szkodę w związku z naruszeniem przepisów o ochronie danych, może w określonych sytuacjach dochodzić odszkodowania. Konsekwencje zależą od rodzaju naruszenia, jego skutków oraz okoliczności konkretnej sprawy.
Podsumowanie
Obowiązki wynikające z RODO dotyczą nie tylko dokumentacji, lecz także codziennego sposobu wykorzystywania i zabezpieczania danych. Ich zakres zależy przede wszystkim od roli przedsiębiorstwa, celu przetwarzania oraz związanego z nim ryzyka. Istotne znaczenie mają zgodna z prawem podstawa przetwarzania, przejrzyste informowanie osób o wykorzystaniu ich danych i poszanowanie przysługujących im praw.
Więcej praktycznych porad prawnych można znaleźć na stronie kwkr.pl.
Widzisz błąd lub nieaktualną informację? Zgłoś błąd, sprostowanie lub uwagę

Ostatnie Artykuły
W Ciechanowie święta zaczną się od szydełka. Biblioteka zaprasza na warsztaty
Pracownicy Powiatowego Zarządu Dróg w Ciechanowie dostaną dzień wolny
Zderzenia z łosiami i dzikami. Dwa zdarzenia w powiecie ciechanowskim
Bezpłatne audyty domów w Ciechanowie. O udziale zdecyduje kolejność zgłoszeń
Kierowca Skody uderzył w naczepę na S7. Dostał 2 tys. zł mandatu
Mróz może zagrozić życiu. Policja w Ciechanowie apeluje o czujność
W bibliotecznej kuchni Kici Koci dzieci odkryją, skąd biorą się witaminowe supermoce
Mieszkańcy Grzybowa poznają projekt przebudowy drogi powiatowej
Hejt i przemoc rówieśnicza. Policjanci z Ciechanowa uczą, jak reagować
Na Podzamczu wymienili wodociąg, a w pięciu ulicach powstają nowe sieci
Schronisko w Pawłowie zyskało aparat USG z Dopplerem. Sprzęt kosztował prawie 60 tys. zł
Ponad 800 przypadków jazdy za szybko. Policja zatrzymała siedem praw jazdy
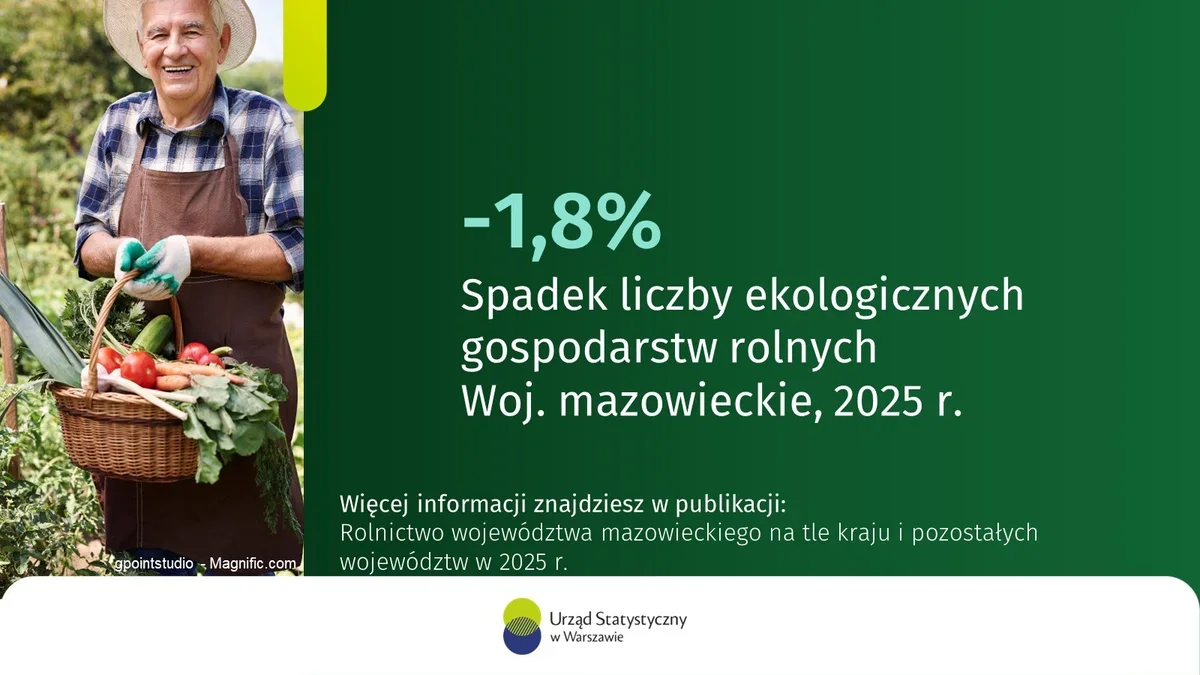
Na Mazowszu ubyło ekologicznych gospodarstw, ale ich łączna powierzchnia wzrosła
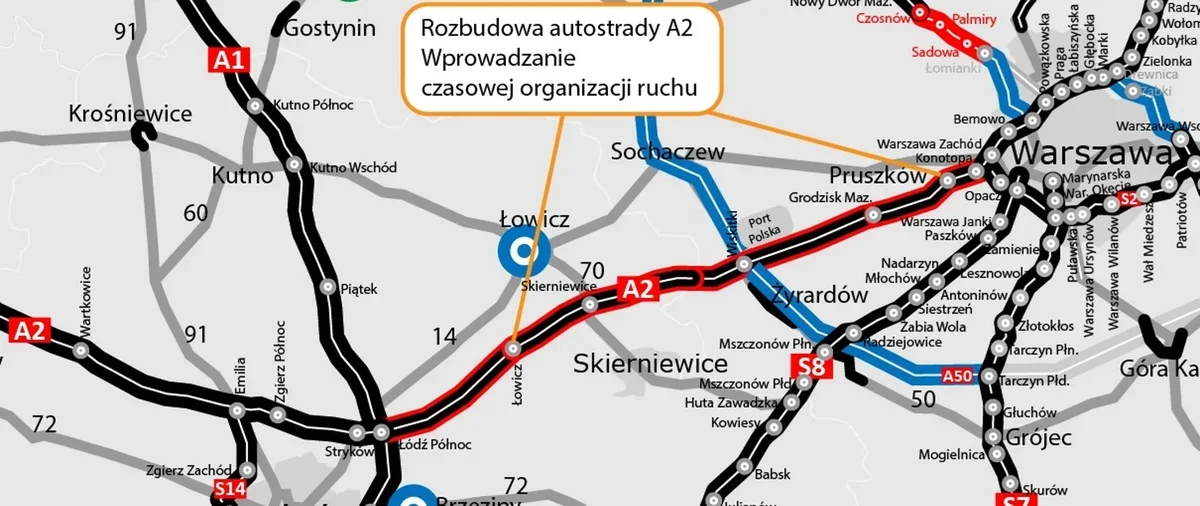
Na A2 między Łowiczem a Konotopą rozpoczęły się prace przy rozbudowie
Przydatne dane teleadresowe
- Ośrodek Wsparcia w Ciechanowie - kontakt, godziny, informacje
- Urząd Stanu Cywilnego w Sońsku - kontakt, adres i godziny
- Zakład Komunikacji Miejskiej w Ciechanowie - kontakt, rozkład jazdy, bilety i SKP
- Wojewódzki Inspektorat Inspekcji Handlowej w Warszawie, Delegatura w Ciechanowie - kontakt, godziny, informacje
- Gminna Biblioteka Publiczna w Sońsku - kontakt, godziny, filia
- Wojewódzki Inspektorat Transportu Drogowego w Radomiu - Oddział w Ciechanowie - kontakt, godziny, informacje